“La IA no hace magia, pero acelera los ataques a la mitad de tiempo que antes”
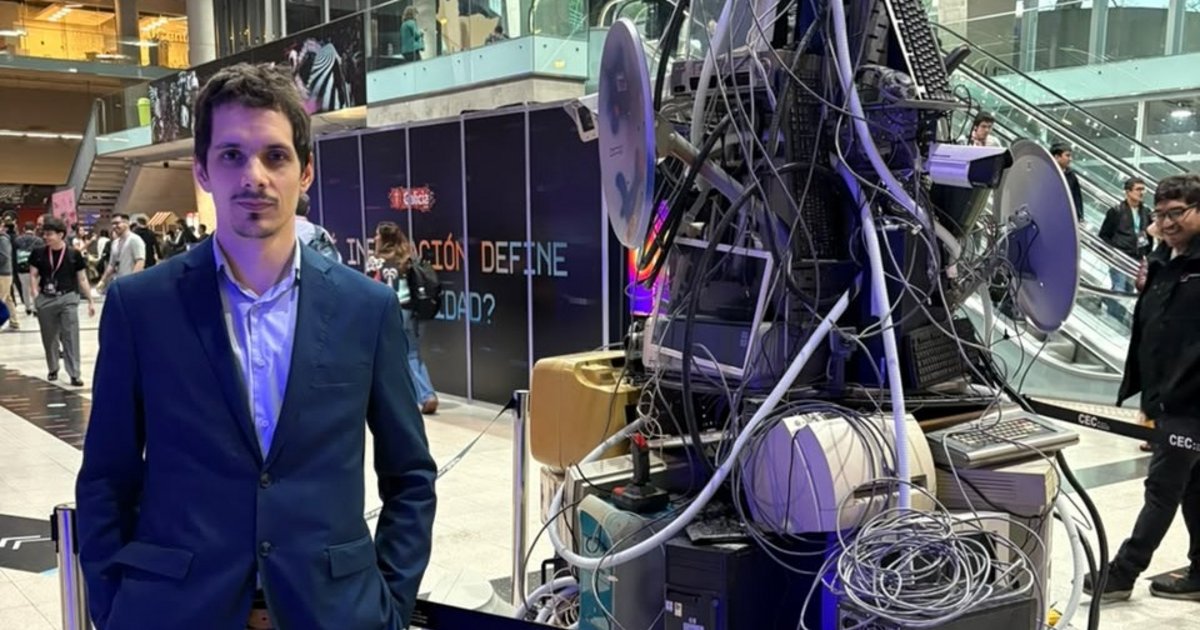
En el Mes de la Concientización sobre la Ciberseguridad, Agustín Valle, especialista y divulgador de Cloud Legion, explica cómo la inteligencia artificial facilita los ataques informáticos, qué riesgos enfrentan las empresas y los usuarios y cuáles son las señales de alerta ante una estafa. También advierte sobre la falta de prevención y la necesidad de fortalecer la educación digital y la regulación.
Los ataques potenciados por IA crecieron un 89% interanual. ¿Qué significa ese aumento en la práctica?
Hoy la inteligencia artificial se utiliza para mejorar la productividad y resolver tareas repetitivas, pero también está disponible para los atacantes. Las herramientas permiten hacer más rápido tareas que antes demandaban mucho tiempo. Por eso, el número de amenazas y ataques registrados creció considerablemente.
¿Qué ataques nuevos estamos viendo? ¿Cuáles ya existían, pero ahora son más rápidos y difíciles de detectar?
Muchos ataques ya existían, pero hoy se ejecutan con mayor velocidad. Antes, a un atacante le podía llevar mucho tiempo encontrar una puerta trasera o una forma de vulnerar un sistema. Hoy esos ataques son bastante más veloces y se miden en minutos, en menos de la mitad del tiempo que se medían antes. También existen las llamadas vulnerabilidades de día cero, que son fallas de seguridad que todavía no se conocen públicamente. La inteligencia artificial puede ayudar a detectarlas. Para los ciudadanos, el objetivo sigue siendo obtener información o dinero. Puede tratarse de alguien que se hace pasar por un familiar, suplanta la identidad de una empresa o duplica una cuenta de una red social para pedir plata. También se pueden utilizar datos biométricos para generar deepfakes y suplantar la identidad de una persona. Son modalidades conocidas, pero las herramientas de IA facilitan su ejecución.
¿Qué les piden hoy las empresas que contratan sus servicios?
Las empresas más conscientes de los riesgos nos piden marcos de gobernanza, monitoreo y control de los datos que utilizan las herramientas de inteligencia artificial. Trabajamos con la norma ISO 42001, que establece requisitos para los sistemas de gestión de inteligencia artificial. Esto permite implementar controles cuando una empresa quiere usar IA internamente o desarrollar productos que después utilizarán sus clientes.
En Argentina, ¿las empresas se toman en serio la ciberseguridad o esperan a sufrir un ataque para invertir?
Me encantaría decirte que se anticipan, pero muchas veces esperan a que ocurra un problema. Hay empresas que entienden el valor de la información que manejan y la responsabilidad que tienen sobre los datos de sus clientes. Por eso invierten en seguridad. Otras trabajan con información similar, pero tienen una protección muy básica que no alcanza frente a las amenazas actuales. Falta concientización entre los responsables de las empresas: gerentes, directivos y CEO. Tienen que entender que no se trata de invertir por las dudas, sino de invertir porque hay que hacerlo.
Con la IA, una estafa puede parecer cada vez más real. ¿Cómo podemos reconocer estos engaños?
Hay algunas recomendaciones sencillas. Si recibimos una llamada de un número desconocido y no estamos esperando una comunicación, debemos ser cautelosos. No hay que proporcionar información personal ni códigos de seguridad. También hay que desconfiar si, durante una llamada, nos piden buscar datos en el celular, validar información o seguir instrucciones que no esperábamos. Las empresas no piden contraseñas ni códigos de verificación por esos canales. Si algo genera dudas, hay que detenerse y verificar. Podemos cortar y comunicarnos nosotros con la empresa o la persona a través de un número o una vía oficial.
Los ataques de ingeniería social buscan aprovechar las emociones, el miedo y la urgencia. Si alguien dice que nuestra cuenta se cerrará inmediatamente o que debemos actuar ya, hay que frenar y comprobar que la comunicación sea legítima.
¿Por qué canales se producen más estafas?
Hay de todo. Un día puede predominar WhatsApp y otro, el correo electrónico. Las estafas llegan por distintos canales, incluidas las llamadas y las videollamadas. En WhatsApp, una modalidad frecuente consiste en conseguir el código de verificación de la cuenta. Ese código nunca debe compartirse con nadie. Si un estafador logra registrar la cuenta en otro teléfono, puede hacerse pasar por su titular y pedir dinero a familiares y contactos. Tampoco hay que compartir la pantalla del celular ni entregar códigos porque alguien diga que trabaja para una empresa. Es fundamental verificar la identidad de quien se comunica.
¿Cómo cambió la velocidad de los ataques con la IA?
Lo que se reduce es el tiempo necesario para reunir información y preparar un ataque. Antes, un atacante debía investigar el funcionamiento de una empresa y buscar la manera de obtener información sensible. Hoy, con una IA bien entrenada, muchas de esas tareas se hacen mucho más rápido. La inteligencia artificial puede acelerar distintas etapas: la recopilación de información, la búsqueda de vulnerabilidades y el uso de los datos obtenidos. Pero hay que aclarar algo: la IA no hace magia. Es una herramienta que requiere configuración y entrenamiento.
También se utiliza para defender sistemas. Los centros de operaciones de seguridad y las herramientas de monitoreo pueden emplear IA para analizar registros, detectar comportamientos sospechosos y procesar grandes cantidades de información con mayor rapidez.
¿Qué riesgos implica cargar documentos laborales, datos de clientes o información bancaria a la IA?
Es un tema muy importante. En las empresas, uno de los principales problemas es el desconocimiento y la mala clasificación de la información. Una organización debería distinguir qué información es pública, privada, confidencial o secreta, y establecer reglas claras sobre qué documentos pueden cargarse en una herramienta de inteligencia artificial. Si no existen esas pautas, un empleado puede subir un archivo con información sensible sin conocer las consecuencias.
También hay que revisar cómo está configurada la herramienta y cuáles son sus políticas de tratamiento de datos. No se debe asumir que toda información ingresada en una plataforma está protegida de la misma manera. Nuevamente, la educación es fundamental: hay que saber cómo funcionan estas herramientas, qué información se puede compartir y cuál debe permanecer protegida.
¿Cómo está Argentina en materia de legislación y sanciones por delitos informáticos?
Estamos mal si lo comparamos con lo que debería ser. En otros lugares, como la Unión Europea, existen marcos regulatorios que establecen obligaciones y sanciones importantes para las empresas que incumplen las normas de protección de datos. En Argentina existen sanciones, pero considero que las multas son insuficientes para algunas empresas. Si la penalización no tiene un impacto significativo, pierde capacidad disuasoria.
En Salta se investiga un caso de creación de imágenes íntimas falsas de alumnas de la UNSa mediante IA. ¿Qué reflexión le merece este tipo de situaciones?
Es un caso nefasto, tanto por la acción cometida como por sus consecuencias para las víctimas. Considero que necesitamos regulación y controles sobre el uso de estas herramientas. Los sistemas de inteligencia artificial tienen restricciones para impedir determinadas solicitudes, pero es necesario que existan marcos legales y controles adecuados para prevenir abusos.
No alcanza con confiar en las buenas prácticas de las empresas que desarrollan las herramientas. También hace falta regulación a nivel nacional para evitar que se utilicen con fines que vulneren los derechos de otras personas.
¿Cuál es la principal recomendación, tanto para usuarios como empresas?
El punto principal es educarse. Tanto un usuario común como una empresa tienen que entender cómo puede afectarlos la inteligencia artificial, qué riesgos existen y qué cosas no deben hacer. Con información, cada uno puede reconocer mejor su situación y tomar medidas para protegerse.

PUBLICACIONES RELACIONADAS

Transmitirán en vivo una expedición arqueológica al corazón del Imperio Inca en Catamarca
Villa Zanjón celebra el Día de la Madre con Los Yandeños y una gran fiesta popular